

Activité
Qui la voit
Section intitulée « Qui la voit »Activité apparaît dans le menu pour un membre dont le rôle peut voir les rapports.
La page elle-même s’ouvre pour un rôle qui peut aussi gérer les personnes. Si ton rôle voit les rapports mais pas les personnes, l’entrée est dans ton menu et la page répond You don’t have permission to view activity. Cette différence vaut la peine d’être connue avant de conclure que quelque chose est cassé.
Où c’est
Section intitulée « Où c’est »Sous Rapports dans le menu.
Ce que le journal enregistre
Section intitulée « Ce que le journal enregistre »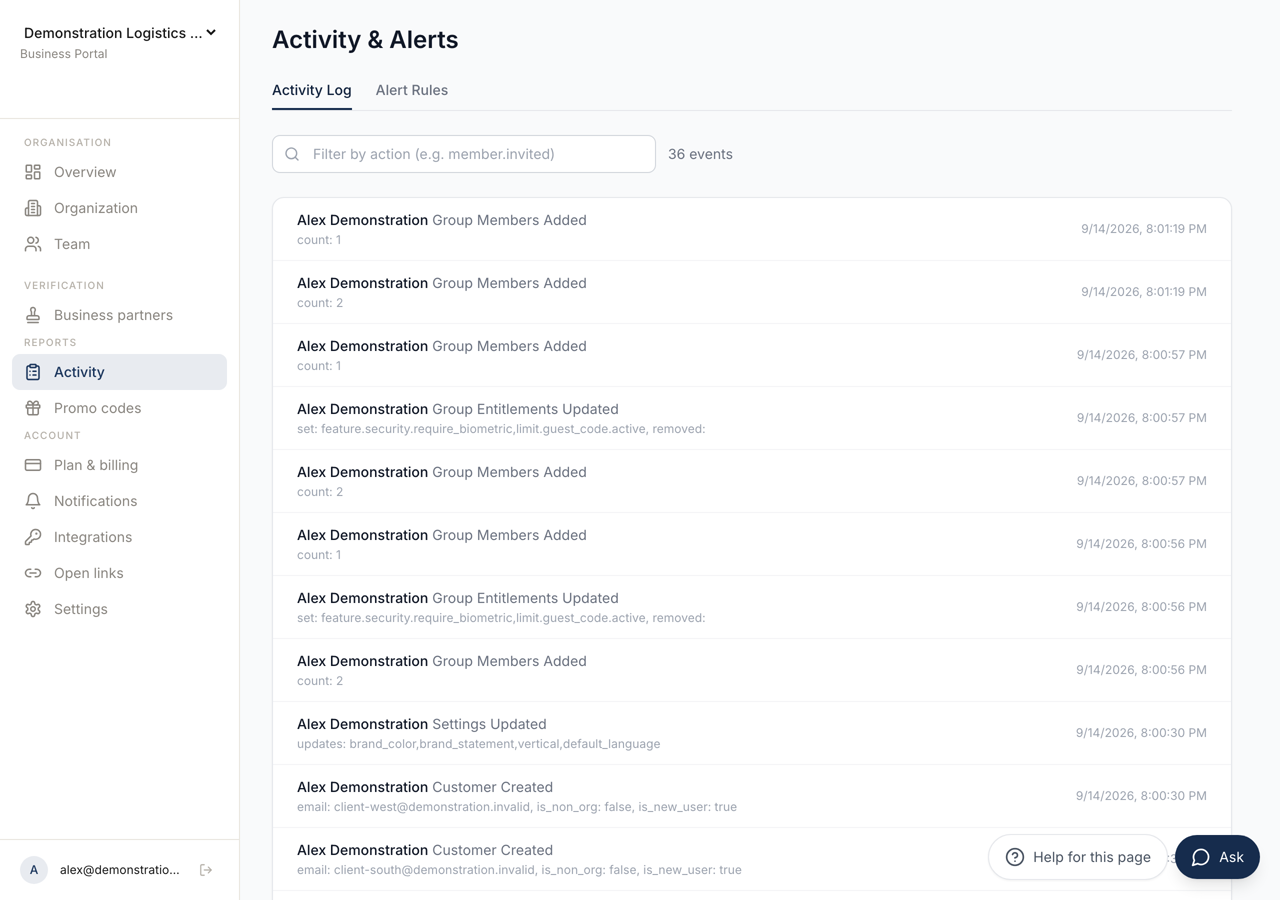 123
- 1Le relevé de ce qui a été fait, et les règles qui t'avertissent sur l'utilisation.
- 2Porte sur l'action. Les actions sont nommées sujet d'abord, comme `member.invited`.
- 3Un évènement : qui l'a fait, ce qui a été fait et quand. Une action prise par le système est attribuée à **System**.
Le premier onglet, Activity Log, est le relevé des évènements d’administration dans l’organisation.
Chaque ligne nomme qui l’a fait, ce qui a été fait et quand. Là où l’évènement portait un détail supplémentaire, ce détail est imprimé en dessous sous forme de liste de valeurs.
Une action prise par le système plutôt que par une personne est attribuée à System.
Le titre au-dessus de la liste compte les évènements actuellement retenus, et la liste est paginée avec Previous, Next et un indicateur Page. Quand rien n’est enregistré, elle affiche No activity recorded yet.
La filtrer
Section intitulée « La filtrer »Le champ de filtre porte sur l’action, et l’exemple montre la forme :
member.invited.
Les actions sont nommées sous cette forme pointée, sujet d’abord. Saisir la première partie réduit la liste à un domaine de la console, ce qui est plus rapide que de parcourir les pages en avant.
À quoi ça sert
Section intitulée « À quoi ça sert »Deux questions, pour l’essentiel. Qui a retiré ce membre, et quand ce changement a-t-il eu lieu.
Le journal répond aux deux sans que personne ait à s’en souvenir. Là où un réglage a bougé et où personne n’avoue l’avoir bougé, c’est cette page qui tranche.
Règles d’alerte
Section intitulée « Règles d’alerte »Le second onglet, Alert Rules, concerne l’avenir plutôt que le passé. Son but y est énoncé : être averti quand l’utilisation approche des limites.
New Alert ouvre Create Alert Rule, qui demande une Metric et un Threshold (%). Les métriques sont Seats, Customers, API Calls et Guest Codes.
Chaque règle indique quels rôles elle avertirait, quand elle s’est déclenchée pour la dernière fois, et si elle est Active ou Paused.
Quand rien n’est configuré, l’onglet affiche No alert rules configured.
Rien ne les envoie encore
Section intitulée « Rien ne les envoie encore »Une règle peut être créée, listée, mise en pause et supprimée, et rien ne l’évalue. Aucune tâche planifiée ne lit ces règles, et la colonne du dernier déclenchement reste vide pour toutes les règles jamais créées.
L’onglet enregistre donc une intention plutôt qu’un avertissement que tu recevras. Tant que cela ne change pas, manquer de places se découvre comme toujours : quelqu’un invite un collègue et l’invitation est refusée. Le chiffre à surveiller est sur Vue d’ensemble, et la formule se change sous Formule et facturation.
Les règles peuvent être mises en pause plutôt que supprimées, ce qui est le meilleur choix quand tu frôles délibérément une limite.