

Integrationen
Wer sie sieht
Abschnitt betitelt „Wer sie sieht“Integrationen wird einem Mitglied angeboten, dessen Rolle Rollen und die Einstellungen der Organisation verwalten darf. Dasselbe Recht trägt Benachrichtigungen und Einstellungen.
Wo sie liegt
Abschnitt betitelt „Wo sie liegt“Unter Konto im Menü. Die älteren Adressen API-Schlüssel und Webhooks lösen weiterhin auf und öffnen diese Seite, weil alle drei Gegenstände jetzt darauf liegen.
Wozu sie da ist
Abschnitt betitelt „Wozu sie da ist“Die Seite sagt es in einer Zeile: wie ein anderes System mit dieser Organisation spricht.
Es gibt zwei Richtungen, und die Reiter trennen sie. Ein Schlüssel geht nach außen: Das andere System ruft uns damit auf. Ein Webhook geht nach innen: Wir rufen das andere System auf. Sie werden zusammen eingerichtet und zusammen untersucht, weshalb sie sich eine Seite teilen.
API-Schlüssel
Abschnitt betitelt „API-Schlüssel“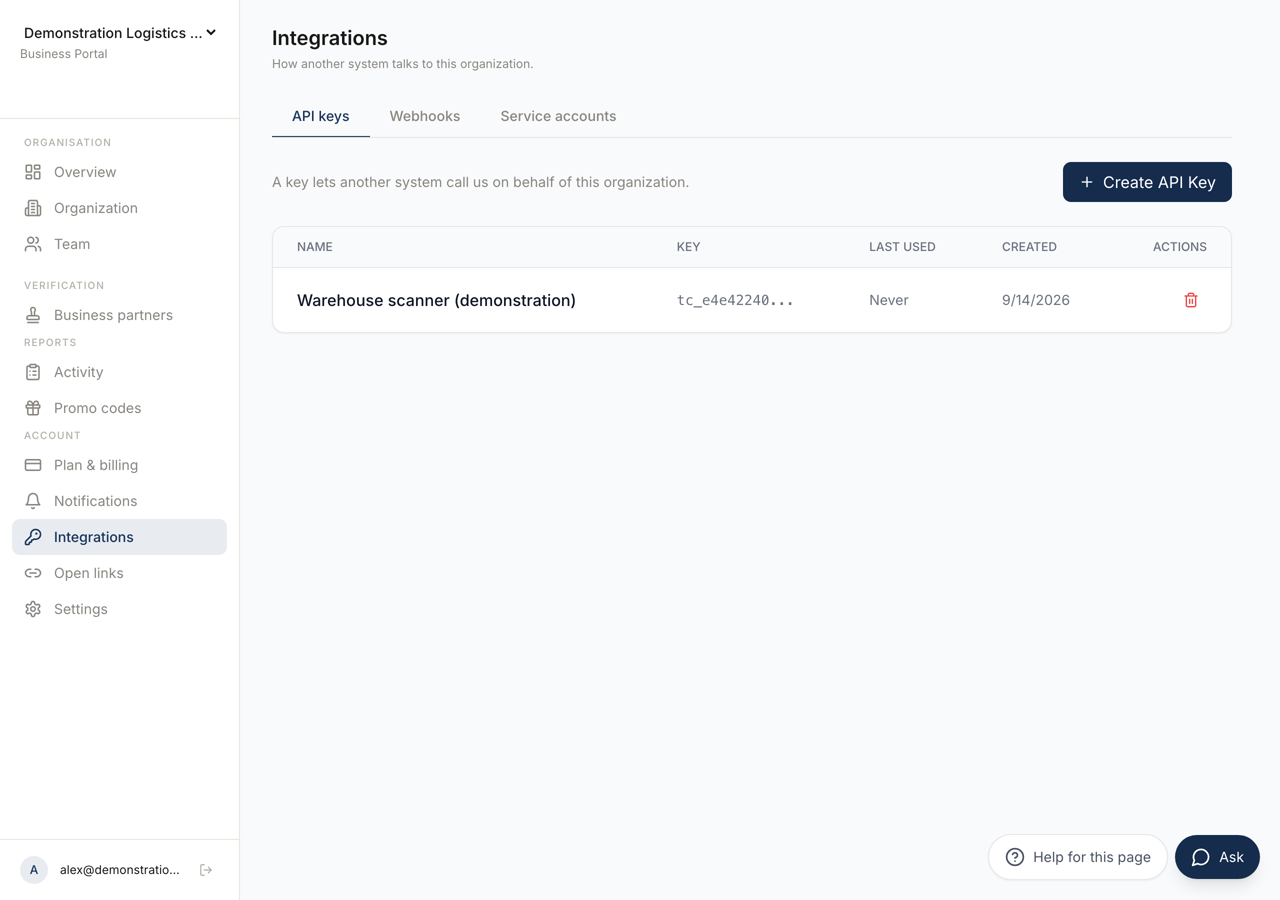 123
- 1Mit einem Schlüssel ruft ein anderes System uns auf. Mit einem Webhook rufen wir ein anderes System auf. Ein Dienstkonto ist ein maschinelles Mitglied.
- 2Stellt einen Schlüssel aus. Er wird einmal gezeigt und lässt sich danach nicht mehr lesen.
- 3Jeder Schlüssel, und wann er zuletzt verwendet wurde, was dir sagt, ob er noch gebraucht wird.
API-Schlüssel erstellen fragt nach einem Namen und stellt den Schlüssel aus.
Der Schlüssel wird einmal gezeigt, und die Tafel sagt es: Kopiere diesen Schlüssel jetzt, du kannst ihn später nicht mehr einsehen. Es gibt keinen Weg, ihn danach noch einmal zu lesen. Verlierst du ihn, widerrufe ihn und lege einen neuen an.
Die Tabelle führt jeden Schlüssel mit Name, Schlüssel, Zuletzt verwendet und Erstellt auf. Zuletzt verwendet sagt dir, ob ein Schlüssel noch gebraucht wird.
Ein hier ausgestellter Schlüssel trägt Befugnis über die Webhooks ebenso wie über Kunden und Verifizierung. Ein Schlüssel, nicht einer je Reiter. Behandle ihn entsprechend, und gib jedem System einen eigenen, damit das Widerrufen eines Schlüssels nicht den Rest anhält.
Webhooks
Abschnitt betitelt „Webhooks“Mit einem Webhook rufen wir ein anderes System auf, wenn etwas geschieht, etwa wenn ein Kunde freigeschaltet, gesperrt oder widerrufen wird.
Webhook hinzufügen fragt nach einer Endpunkt-URL und den Ereignissen, die du haben willst. Beim Anlegen wird ein Signaturgeheimnis gezeigt, einmal, mit derselben Warnung wie bei einem Schlüssel. Mit diesem Geheimnis bestätigt dein Server, dass der Aufruf wirklich von uns kam.
Jeder Webhook zeigt seinen letzten Erfolg, wie viele Fehlversuche er hatte, und ob er Aktiv, Pausiert oder Deaktiviert ist.
Testnachricht senden ruft deinen Endpunkt jetzt auf und meldet als Statuscode, was zurückkam. Nimm das, wenn der Endpunkt sich geändert hat, statt auf ein echtes Ereignis zu warten.
Dienstkonten
Abschnitt betitelt „Dienstkonten“Ein Dienstkonto ist ein maschinelles Mitglied dieser Organisation. Es führt den Desktop-Client auf einem Server aus und prüft Codes ohne eine Person. Es hat kein Postfach und ist für die anderen Mitglieder einer Verbindung nicht sichtbar.
Beim Anlegen wird nach einem Namen gefragt, und zurück kommt das Geheimnis für seinen Identitätscode. Einmal gezeigt, wie alles andere hier.
Jedes Dienstkonto zeigt, wie viele Verbindungen es hält, und trägt seine eigene Liste von API-Schlüsseln, mit Neuer Schlüssel und Widerrufen.
Der Grund, eines statt des Kontos einer Kollegin zu verwenden: Eine automatische Prüfung, die auf einem Server läuft, sollte nicht aufhören zu arbeiten, wenn eine Person geht, und sie sollte für die Menschen auf der anderen Seite einer Verbindung nicht sichtbar sein.
Widerrufen
Abschnitt betitelt „Widerrufen“Jeder Schlüssel, jeder Webhook und jedes Dienstkonto lässt sich hier entfernen. Einen Schlüssel zu widerrufen hält das System, das ihn verwendet, sofort an, also vergewissere dich vorher, wer ihn hält.